La mayoría cree que asegurar la red es ponerle una buena clave al wifi. Es el primer paso, y hay que darlo, pero es el más pequeño de todos. La clave del wifi decide quién entra. El básico 5 va de algo más importante y mucho menos visible: una vez adentro, qué puede ver cada quien, y hacia afuera, qué estás mostrando sin darte cuenta.
Es la diferencia entre una casa con una buena cerradura en la puerta y una casa donde, además, no todas las piezas están abiertas entre sí ni con ventanas que dan a la calle. La cerradura importa. Pero si una vez adentro se llega a todo, la cerradura es lo único que te protege, y cualquier cosa que falle la deja sin efecto.
Ese es el quinto de los 9 básicos de la ANCI: asegurar redes.
Lo que dice la ANCI
La guía oficial apunta directo al corazón del asunto: las redes deben segmentarse de modo que los dispositivos de los trabajadores queden separados según su área o sus responsabilidades, y que cada equipo pueda acceder solo a lo que necesita para cumplir su función.
En otras palabras: no todo tiene que verse con todo. La ANCI lo lleva aún más lejos y recomienda extender los firewalls incluso a los teléfonos y tablets que se conectan a los sistemas de la organización, considerar un sistema de detección de intrusiones, y proteger los registros de eventos contra modificación o borrado para poder revisarlos a tiempo.
Suena a lenguaje de empresa grande, pero el principio se aplica a cualquier escala. Y se resume en dos preguntas que casi nadie se hace.
Las dos preguntas que casi nadie se hace
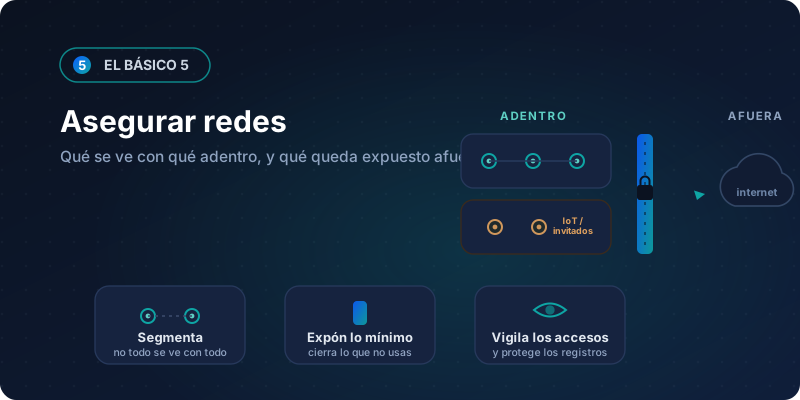
La primera mira hacia adentro: dentro de tu red, ¿quién puede verse con quién? La segunda mira hacia afuera: desde internet, ¿qué de lo tuyo se ve?
Son dos superficies distintas y las dos se descuidan por lo mismo: funcionan igual de bien estén aseguradas o no. Una red plana, donde todo se ve con todo, anda perfecto hasta el día en que un solo equipo se compromete y el problema se pasea por toda la casa. Un servicio que dejaste abierto hacia internet responde a tus visitas y también a las de cualquiera que pase a probar.
Adentro: no todo tiene que verse con todo
Esto es, en el fondo, el mismo principio del básico 3, minimizar privilegios, pero aplicado a la red en vez de a las cuentas: cada equipo debería alcanzar únicamente lo que necesita.
El caso más claro, y el más común, son los dispositivos conectados: el parlante inteligente, la cámara, el televisor, el timbre con wifi. Son justo los aparatos más difíciles de actualizar y los primeros en quedar vulnerables. El problema no es que la cámara sea insegura por sí sola. El problema es que vive en la misma red que el notebook con el que trabajas. Quien tome el control de esa cámara no se quedó jugando con la cámara: ya está dentro de tu red, al lado de tus archivos.
La solución es simple y no cuesta nada: ponerlos en una red de invitados aparte. Casi todos los routers modernos la traen. Dejas tus equipos de trabajo en una red, y los dispositivos conectados y las visitas en otra, aislada. Si uno de esos aparatos falla, el daño queda encerrado ahí y no alcanza a lo que importa. En una organización, el mismo criterio separa las áreas entre sí: administración no tiene por qué ver los equipos de desarrollo, ni al revés.
Afuera: la lista de lo que expones casi siempre es más larga de lo que crees
La segunda pregunta es la que más sorpresas da. Cuando uno mira una red desde internet, como lo haría un atacante, casi siempre aparecen cosas publicadas que nadie recuerda haber abierto: un panel de administración accesible, un puerto de una prueba que quedó encendido, un servicio que se instaló una vez y nunca se cerró.
La regla sana es la inversa de la intuición. No se trata de ir cerrando lo peligroso: se trata de que todo esté cerrado por defecto y abrir, con intención, solo lo que de verdad necesitas publicar. Un sitio web necesita estar abierto al público; la base de datos que está detrás, no, aunque viva en el mismo servidor. Esa distinción, entre lo que escucha dentro de un equipo y lo que de verdad está expuesto hacia afuera, es la que separa una red ordenada de una con la puerta entornada.
Cómo lo aplicamos en Asentic
Esta es la mitad que podemos mostrarte con números propios, porque es la que administramos a diario: la red de nuestros servidores.
Todo cerrado por defecto. Los servidores donde corren nuestro sitio y FreeScan parten negando toda conexión entrante, y recién ahí abrimos lo justo. No es “bloqueamos lo malo”: es “no entra nada salvo lo que autorizamos a mano”.
La web se ve solo a través de un intermediario. El tráfico del sitio no llega directo a nuestro servidor: pasa obligatoriamente por la red de Cloudflare, que filtra en el borde. La dirección real del servidor sencillamente no le responde a un visitante que la golpee de frente. Para el que mira desde afuera, el origen no está ahí.
La administración entra por una puerta privada. El acceso de los administradores no está publicado para todo internet. Va preferentemente por una red privada (VPN), está limitado por cantidad de intentos y los rangos conocidos de ataque quedan bloqueados en la entrada. Es el equivalente a que la puerta de servicio no dé a la calle, sino a un pasillo cerrado.
Lo interno escucha solo hacia adentro. La base de datos y el motor que hace los análisis están encendidos, pero solo escuchan dentro del propio servidor: desde internet no existen. Cuando revisamos qué hay realmente expuesto hacia afuera, la lista es cortísima a propósito, y cada cosa en ella tiene una razón de estar.
Y miramos los registros. De poco sirve cerrar bien si nadie revisa quién toca la puerta. Nuestros servidores registran y vigilan los accesos de forma automática, y bloquean solo lo que insiste de más. Eso es, de hecho, el puente hacia el próximo básico de esta serie: monitorear.
Ninguna de estas medidas es cara ni exótica. Son decisiones de diseño: cerrado por defecto, cada servicio en su lugar, la administración fuera de la vista y los registros a mano.
El primer paso que puedes dar hoy
Si tienes que empezar por algo, empieza por lo de mayor retorno y costo casi nulo:
- Cambia la contraseña de administración de tu router si todavía es la de fábrica. Esa clave no es la del wifi: es la que controla el router entero, y las de fábrica están publicadas en internet.
- Crea una red de invitados y manda ahí los dispositivos conectados (cámara, parlante, televisor) y las visitas. Deja tus equipos de trabajo solos en la red principal.
- Activa WPA3 si tu router lo soporta (y si no, al menos WPA2); es el cifrado del wifi.
- Haz la pregunta incómoda: ¿qué de lo mío se ve desde internet? Si tienes un sitio o cualquier servicio publicado, un diagnóstico externo te da esa lista en minutos.
En resumen
Asegurar la red no es un candado, son dos miradas. Hacia adentro, que no todo se vea con todo: segmenta, y manda los dispositivos conectados a una red aparte. Hacia afuera, que no muestres de más: cerrado por defecto, y abres solo lo que usas. La clave del wifi decide quién entra. El básico 5 decide qué pasa después.
Si quieres ver esa segunda mitad con tus propios datos, FreeScan revisa gratis qué expone tu sitio hacia internet y te lo devuelve en un informe claro. Es exactamente la pregunta de “qué se ve de lo mío desde afuera”, respondida sin que tengas que adivinar.
Este artículo es parte de nuestra serie sobre los 9 básicos de ciberseguridad de la ANCI. El anterior fue respaldar; el próximo, monitorear.