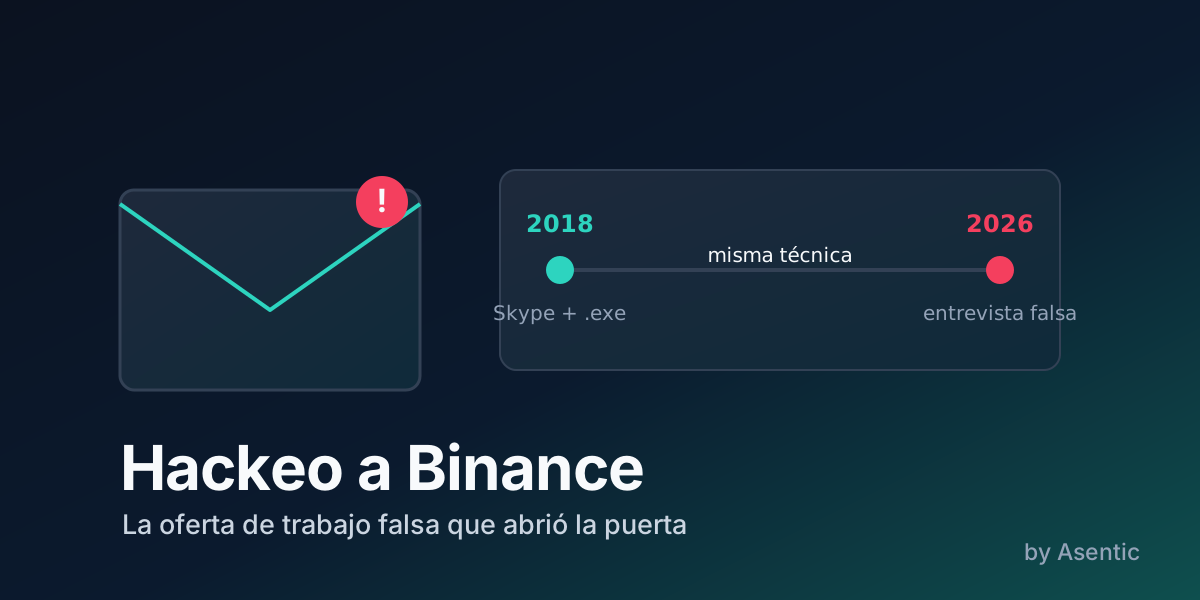
Hackeo a Binance: la oferta de trabajo falsa que abrió la puerta
Binance perdió US$6.340 millones tras una entrevista de trabajo falsa a uno de sus ingenieros. Chile vivió algo parecido en 2018. Qué pasó y cómo defenderse.
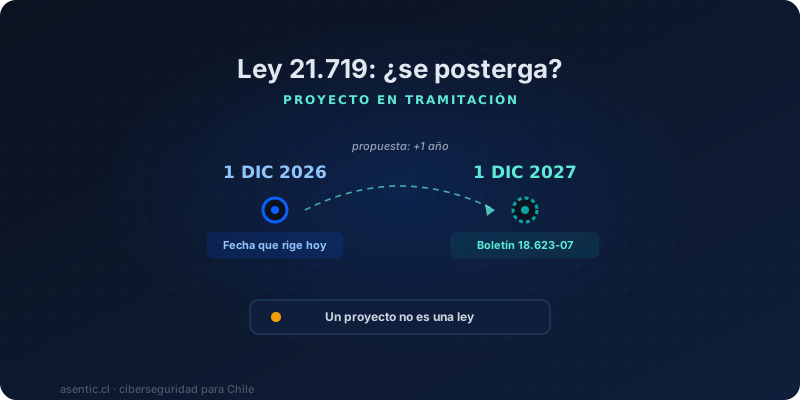
Leer¿Se postergó la Ley 21.719 a 2027? Hay un proyecto en el Senado, pero todavía no es ley: la fecha que rige hoy sigue siendo el 1 de diciembre de 2026.
Leer artículoBinance perdió US$6.340 millones tras una entrevista de trabajo falsa a uno de sus ingenieros. Chile vivió algo parecido en 2018. Qué pasó y cómo defenderse.
LeerWordPress 7.1.4 corrige una falla (CVE-2026-119977) que deja ejecutar código sin clave durante la actualización. Ya hay decenas de miles de intentos diarios. Qué revisar hoy en tu sitio.
LeerEn pocos días PHP, GitLab, Node.js y Java publicaron fallas críticas. La IA hoy descubre vulnerabilidades y redacta exploits en minutos. Por qué la única defensa que corre a esa velocidad es el parchado automatizado con un humano supervisando.
LeerPHP2Shell son dos fallas críticas del núcleo de PHP (CVE-2026-109618 y 109619) que dejan a un atacante anónimo ejecutar código en tu servidor. Qué versiones afecta, cómo saber si estás expuesto y qué hacer hoy.
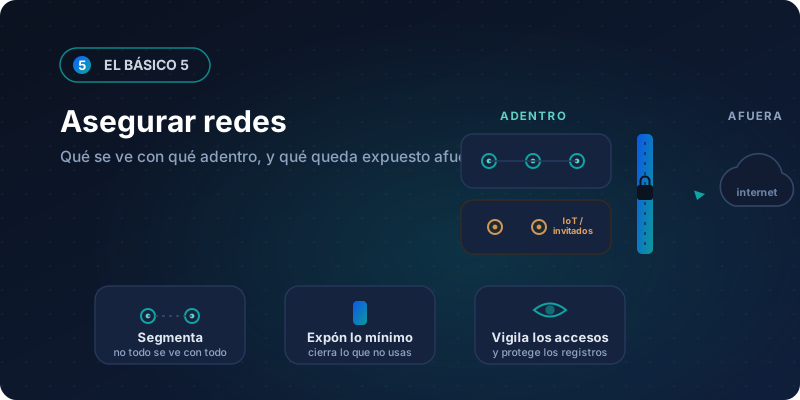
LeerAsegurar una red no es ponerle clave al wifi. Es controlar qué equipos se ven entre sí y qué servicios dejas expuestos a internet. Qué pide el básico 5 de la ANCI y cómo lo aplicamos en Asentic.
LeerRespaldar bien no es tener una copia, es tener una estrategia que te recupere tanto de una catástrofe total como del extravío de un solo archivo. Qué exige el básico 4 de la ANCI y cómo lo aplicamos en Asentic.
LeerMinimizar privilegios no es configurar accesos una vez, es revisarlos. Qué exige el básico 3 de la ANCI y qué encontramos al aplicarlo de verdad en Asentic.
LeerPuedes actualizar todo y minimizar privilegios, pero un clic en un correo falso echa abajo esa inversión. Te contamos qué exige la ANCI en el básico 2 y cómo lo aplicamos en Asentic.
LeerUn plugin popular de WordPress apareció con una puerta trasera incluida (CVE-2026-18072). Qué es un ataque a la cadena de suministro, cómo funcionó el caso ARVE y qué hacer para proteger tu sitio.
Leerwp2shell es una vulnerabilidad crítica del núcleo de WordPress (CVE-2026-63030) que deja a un atacante anónimo ejecutar código en tu sitio. Qué versiones afecta, cómo saber si estás expuesto y qué hacer hoy.
LeerEl acceso a /wp-admin en la ruta por defecto es lo primero que prueban los bots. Seis capas simples —ocultar el login, captcha gratis, 2FA y más— para blindar tu WordPress sin ser experto, con ejemplos de antes y después.
LeerNuevas en Chile Consiente: una edición JavaScript para sitios sin WordPress (estáticos, headless, SPA) y una opción de estrategia de carga en el plugin que evita perder medición e ingresos por el banner. Ambas gratuitas y de código abierto.
LeerEl RUT es un dato personal, pero no es un dato sensible: dos cosas distintas que casi todos confunden. Qué significa eso bajo la Ley 21.719 y qué obligaciones te caen si tu empresa guarda RUTs de clientes.
LeerActualizar suena a apretar un botón, pero hay un abismo entre parchar tu teléfono y mantener al día un servidor. Te damos tres recetas según tu tamaño: persona, emprendimiento y PYME, con lo que hacemos nosotros.
LeerAntes de actualizar o proteger algo, tienes que saber que existe. Te explicamos cómo armar tu inventario de activos paso a paso, con una plantilla gratis para descargar y empezar hoy.
LeerLa Agencia Nacional de Ciberseguridad publicó los 9 básicos de la ciberseguridad: medidas simples que detienen la gran mayoría de los ataques, para personas y organizaciones. Te explicamos cada uno en lenguaje claro, con el primer paso concreto para aplicarlo hoy.
LeerHace poco planteamos por qué el compliance y el score no alcanzan para priorizar parches. Convertimos esa reflexión en RealRisk, aplicando criterio y experiencia. Acá las decisiones de diseño detrás y las trampas que hacen fallar a la mayoría de las herramientas.
LeerLos precios de un pentesting en Chile varían entre $500.000 y $8.000.000 CLP según el alcance. Aquí te explicamos qué factores determinan el costo, qué incluye cada modalidad y cómo saber si el precio que te ofrecen es razonable.
LeerLa IA acortó la ventana entre que se publica una vulnerabilidad y cuando la explotan activamente. Priorizar por score o por cumplimiento normativo ya no alcanza: lo que importa es evaluar el riesgo real de compromiso, y eso requiere automatización y otra forma de pensar.
LeerQué es la Ley 21.663 de ciberseguridad en Chile: crea la Agencia Nacional (ANCI), obliga a reportar incidentes en 3 horas y a quién aplica.
LeerQué es la Ley 21.719, la nueva ley chilena de datos personales: a quién aplica, qué te obliga y por qué debes cumplir antes de diciembre de 2026.
LeerClickjacking superpone tu sitio, invisible, encima de una página trampa. El usuario cree que hace clic en un botón inocente y en realidad activa una acción en tu sitio con su sesión activa. Un header HTTP lo bloquea en dos minutos.
Leerrobots.txt le dice a Google qué páginas no indexar. El problema: es público, está en una ruta predecible, y muchos sitios lo usan para listar exactamente lo que más les interesa proteger. Qué no poner ahí y cómo corregirlo.
LeerDNSSEC protege tu dominio .cl contra DNS spoofing y envenenamiento de caché. Si usas Cloudflare, puedes activarlo en minutos: te explicamos cómo funciona la cadena de confianza y los pasos exactos para publicar el registro DS en NIC.cl.
LeerEn junio 2024, más de 100.000 sitios web fueron atacados cuando el CDN polyfill.io cambió de dueño y empezó a servir malware. Un atributo HTML de dos líneas habría bloqueado el ataque en todos ellos. Así funciona Subresource Integrity.
LeerDMARC impide que otros spoofeen tu dominio. MTA-STS impide que el correo que va hacia ti viaje en texto plano sin que nadie lo sepa. Los dos controles protegen cosas distintas, y sin el segundo, la pila está incompleta.
LeerQué es DMARC y por qué SPF y DKIM no alcanzan para frenar la suplantación de tu dominio. El camino seguro de p=none a p=reject sin romper tu correo legítimo.
LeerUn subdominio que apunta por CNAME a un servicio SaaS retirado puede ser reclamado por cualquiera. El atacante hereda tu nombre, tu cert TLS válido y la confianza de tus usuarios. Cómo detectarlo y prevenirlo.
LeerStrict-Transport-Security cierra la ventana de TLS stripping pero, mal puesto, deja inaccesibles subdominios HTTP obsoletos. Guía para llegar a max-age=2 años + includeSubDomains + preload sin sustos.
LeerContent-Security-Policy es de los headers más útiles para frenar XSS y data exfil, pero también el más fácil de inutilizar. En WordPress, además, la mitad de los plugins inyecta inline scripts. Esta es una receta concreta para llegar a una CSP estricta sin dejar el panel inservible.
LeerSuscripción gratuita
Artículos sobre ciberseguridad, directo a tu correo.
Sin spam. Publicamos cuando hay algo útil que decir, no a fecha fija.